Eksperci z NordVPN wykryli rozległą strukturę obejmującą ponad 10 000 fałszywych sklepów internetowych, które podszywają się pod 166 znanych marek modowych i luksusowych. Witryny te, oparte na identycznym szablonie, mają najprawdopodobniej wejść do użytku w okresie zbliżającego się Black Friday.
Masowa skala oszustw w sieci
Specjaliści z NordVPN zidentyfikowali zorganizowaną sieć ponad 10 000 fałszywych sklepów internetowych, które wykorzystują wizerunek 166 prestiżowych marek z 26 państw. Wszystkie strony powstały na podstawie sklonowanego szablonu i najprawdopodobniej mają zadebiutować podczas Black Friday, który przypada 27 listopada. Według stanu na 3 listopada 2026 roku, 1574 z tych sklepów jest już w pełni aktywnych.
Polska zajmuje trzecie miejsce w rankingu rynków najbardziej narażonych na tego typu oszustwa. Za całą siecią stoi jeden chińskojęzyczny operator. Każda strona jest identyczną kopią instalacji WordPress/WooCommerce, stworzoną przy użyciu pirackiego motywu premium. Analitycy potwierdzili te przypuszczenia, identyfikując wspólne markery techniczne, takie jak ta sama nazwa konta administratora, błędnie zapisany adres działu pomocy (suppotr@<domain>) oraz te same wtyczki systemów płatności.
Manipulacja wynikami wyszukiwania i asystentami AI
Zamiast inwestowania w płatne kampanie reklamowe, fałszywe sklepy koncentrują się na pozycjonowaniu w wynikach organicznych. Każda z witryn wykorzystuje wtyczkę Rank Math SEO i generuje mapy witryn, które obejmują średnio 1312 adresów URL. Dodatkowo, strony te publikują informacje o produktach w formacie strukturalnym, spełniającym standardy Google Shopping.
W rezultacie witryny te pojawiają się w wynikach wyszukiwania Google w odpowiedzi na zapytania dotyczące przecenionych produktów marek, pod które się podszywają. Asystenci AI również trafiają na te same wyniki. Eksperci NordVPN przeprowadzili testy i odkryli, że algorytm Perplexity poleca dwa fałszywe sklepy jako godne zaufania. Z kolei ChatGPT i Gemini rekomendują inne witryny z tej samej sieci. Do marek najczęściej podrabianych należą Adidas, Ralph Lauren, Dr. Martens, Crocs, Massimo Dutti oraz Birkenstock.
Techniczne podstawy oszustwa
Działalność operatora opiera się na powtarzalnym wzorcu, polegającym na masowej rejestracji dziesiątek domen powiązanych z jedną marką w ciągu jednego dnia. Całość przebiega w sposób zautomatyzowany, co potwierdza fakt, że aż w 91% sytuacji certyfikat TLS pojawia się w ciągu zaledwie kilku minut od momentu rejestracji. Analiza znaczników czasowych wykazuje, że operacje te odbywają się w godzinach pracy w Pekinie.
System zabezpiecza ruch poprzez rotacyjną zmianę domen. W przypadku zablokowania pojedynczego punktu sprzedaży, 109 domen sieciowych przekierowuje użytkowników do 14 aktywnych sklepów typu „zbierającego”. Operator rejestruje również wygasłe domeny z bogatą historią linków powrotnych, co pozwala nowym witrynom na błyskawiczne awansowanie w rankingach. Infrastrukturę hostującą dla 865 przeanalizowanych sklepów stanowią pięć serwerów należących do holenderskiej firmy SpectraIP B.V.
Jak rozpoznać fałszywy sklep?
Marijus Briedis, dyrektor ds. technologii w NordVPN, wyjaśnia, że strony zostały zaprojektowane tak, aby wyglądały dokładnie jak oficjalne witryny marek w danym kraju. Wyświetlają one odpowiedni język, walutę, lokalne adresy i znane ikony metod płatności. Logotypy są fałszywe, ale zanim kupujący je zauważy, zdąży już podać dane swojej karty.
Należy zachować szczególną czujność podczas analizowania domen internetowych. Cyberprzestępcy stosują różne techniki manipulacji, na przykład dopisując literę „s” do nazwy znanej marki (pradas.pl) lub wprowadzając łącznik do adresu (vero-moda.es). Specjaliści podkreślają, że autentyczne punkty sprzedaży nie muszą wykorzystywać haseł takich jak „Black Friday” czy „outlet” jako głównego środka przyciągania klientów. Choć oszuści umieszczają na swoich stronach logotypy znanych systemów płatniczych, takich jak PayPal, Klarna, Visa oraz Mastercard, w rzeczywistości nie korzystają z oficjalnych kanałów tych dostawców, lecz opierają się na własnych, nieautoryzowanych metodach pobierania środków.
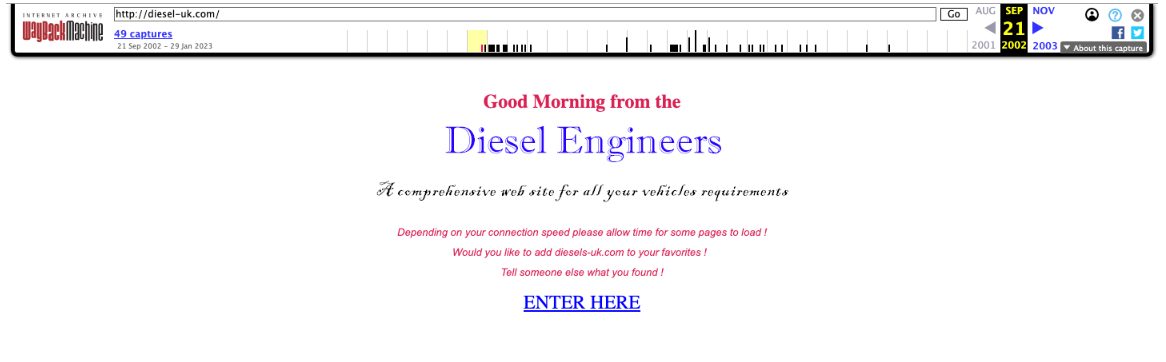
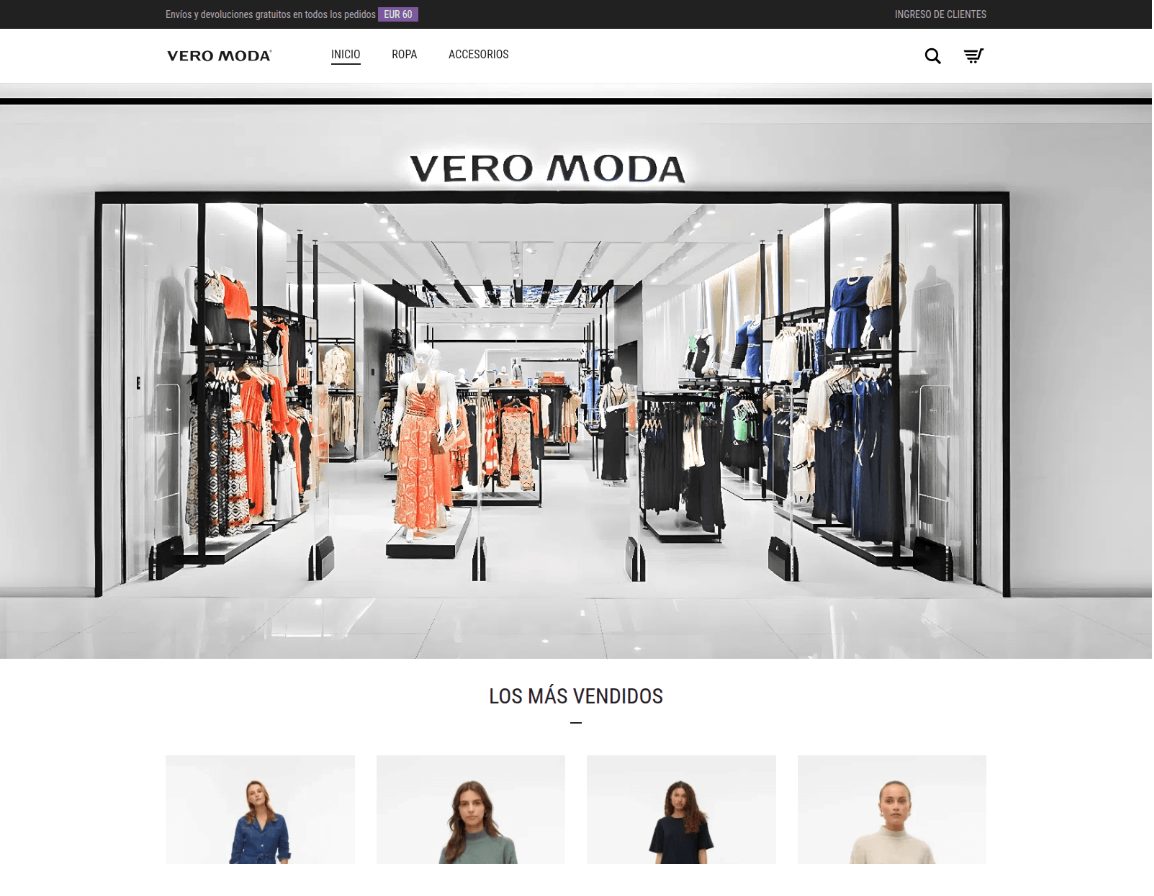
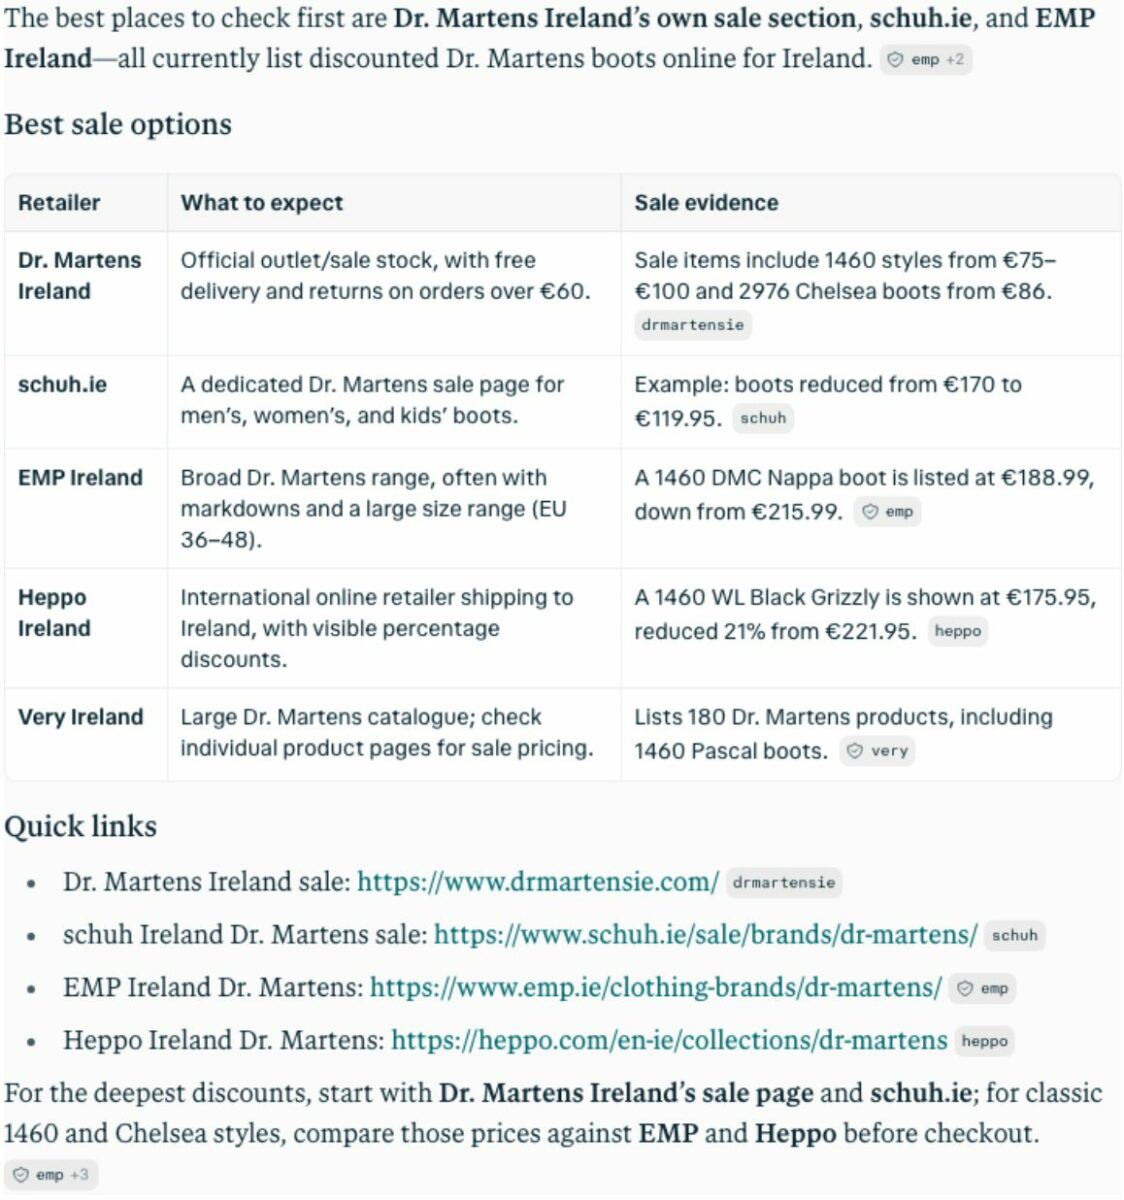
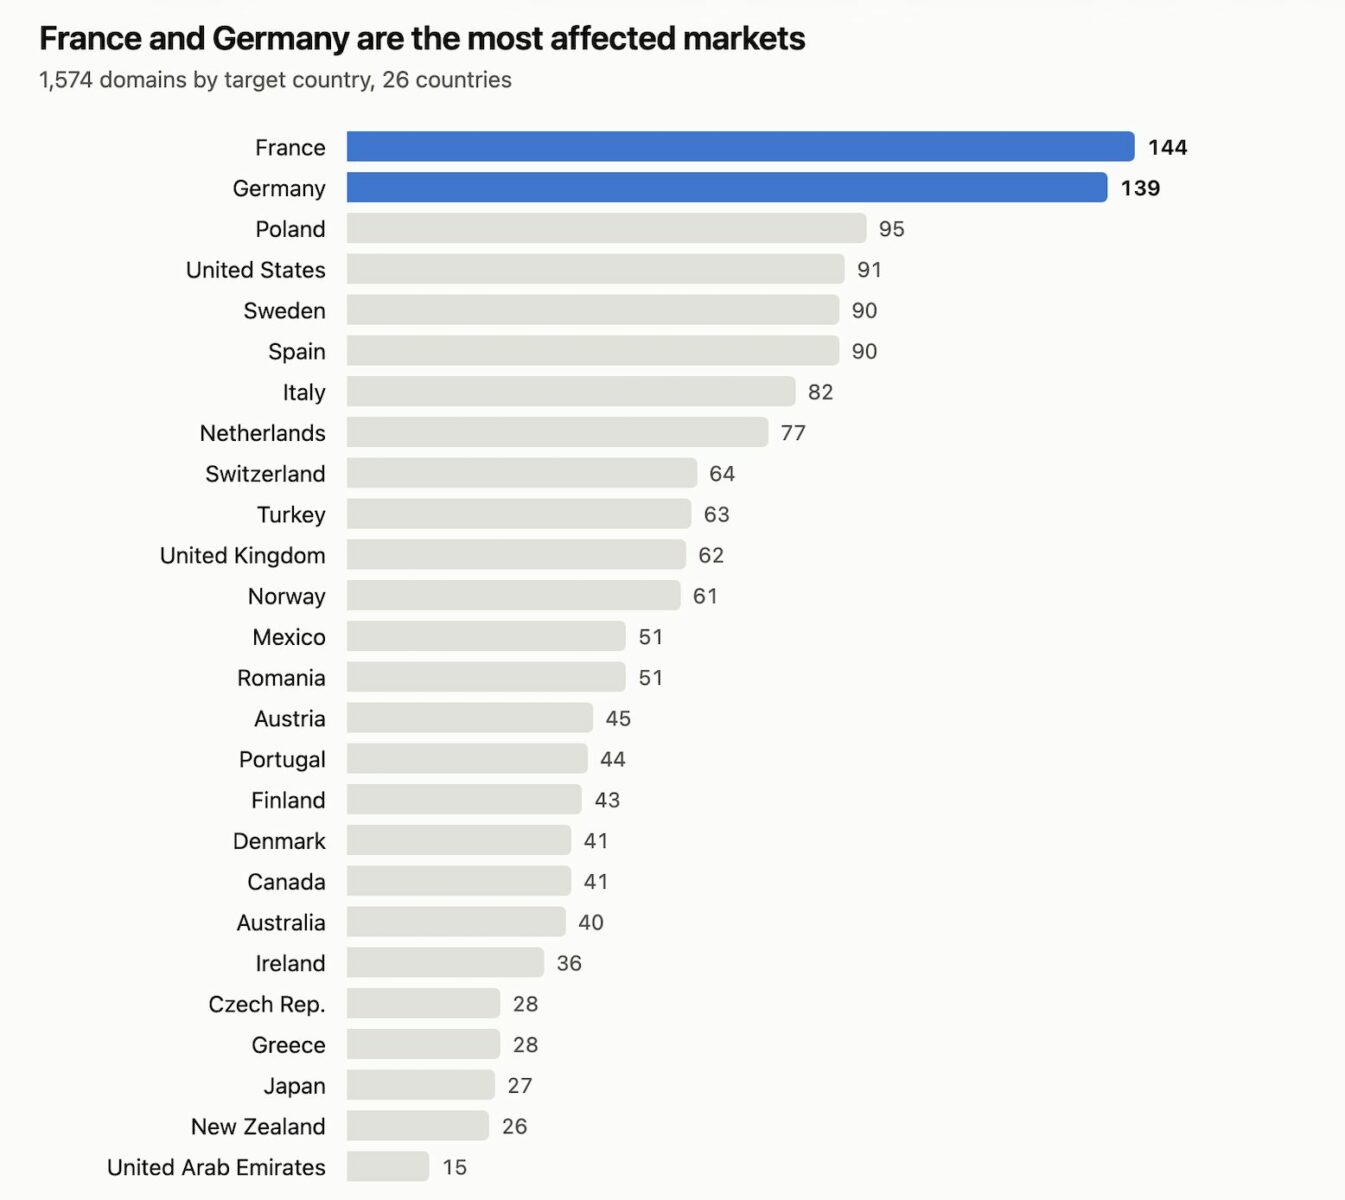
Źródło: NordVPN
Fot. G23 / Freepik